
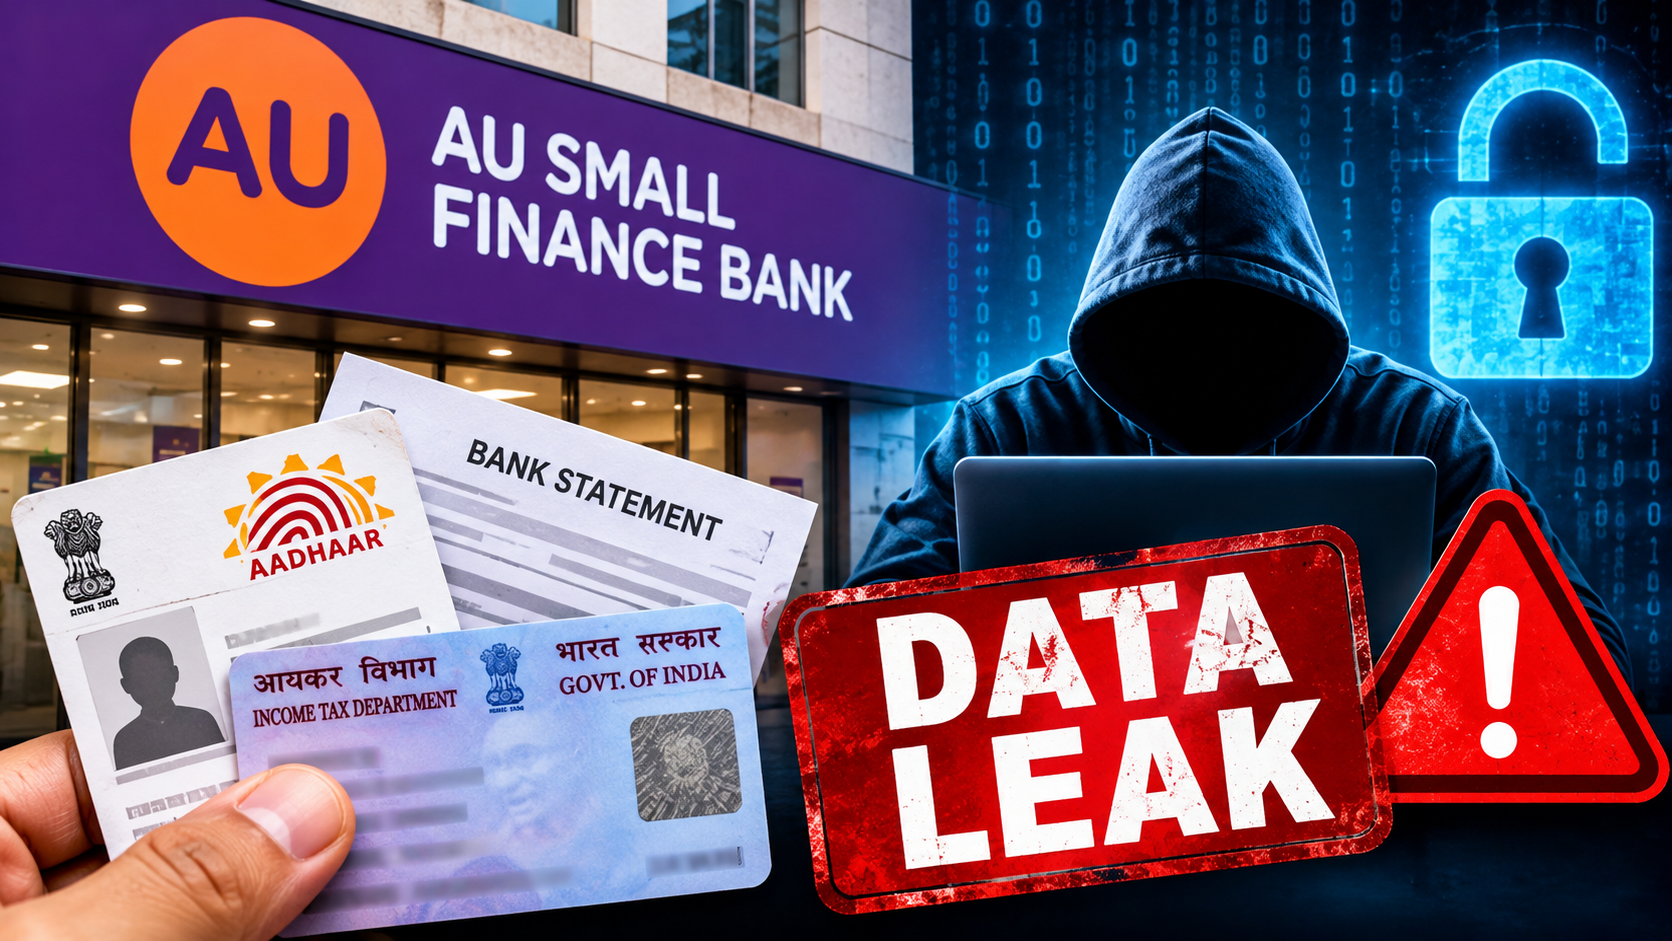
बैंकिंग क्षेत्र में ग्राहकों की निजी जानकारी की सुरक्षा को लेकर एक बार फिर सवाल उठने लगे हैं। भारतीय स्टेट बैंक (SBI) के बाद अब AU स्मॉल फाइनेंस बैंक में भी संभावित डेटा लीक का मामला सामने आया है। एक हैकर ग्रुप ने बैंक के सिस्टम में सेंध लगाने और ग्राहकों का संवेदनशील डेटा हासिल करने का दावा किया है। इस खबर ने बैंक ग्राहकों की चिंता बढ़ा दी है। अक्टूबर में SBI के 3,897 ग्राहकों की जानकारी डार्क वेब पर उजागर होने की खबर आई थी। अब AU स्मॉल फाइनेंस बैंक से जुड़ा यह मामला सामने आया है। हालांकि, बैंक ने अभी सभी दावों की पुष्टि नहीं की है। बैंक ने संभावित डेटा लीक की जांच शुरू कर दी है और ग्राहकों को भरोसा दिलाया है कि उसकी बैंकिंग सेवाएं सामान्य रूप से चल रही हैं।
AU स्मॉल फाइनेंस बैंक ने जांच शुरू की
AU स्मॉल फाइनेंस बैंक ने शुक्रवार को जारी बयान में संभावित डेटा लीक की जानकारी दी। बैंक के अनुसार, यह मामला Salesforce पर होस्ट किए गए एक सॉफ्टवेयर प्लेटफॉर्म से जुड़ा है। इस प्लेटफॉर्म पर वाहन लोन लेने वाले ग्राहकों की कुछ सीमित जानकारी मौजूद रहती है। Salesforce इस प्लेटफॉर्म को मैनेज और होस्ट करता है। बैंक ने स्पष्ट किया कि उसके अपने बैंकिंग सिस्टम पर इस घटना का कोई असर नहीं पड़ा है। ग्राहकों को बैंकिंग सेवाएं पहले की तरह मिल रही हैं। बैंक फिलहाल मामले की जांच कर रहा है और संभावित डेटा एक्सपोजर से जुड़ी जानकारी जुटा रहा है। बैंक ने यह भी स्पष्ट किया है कि इस घटना को उसके मुख्य बैंकिंग सिस्टम में सेंधमारी के रूप में नहीं देखा जाना चाहिए।
रिपोर्ट के मुताबिक, Scarlet Group नाम के हैकर ग्रुप ने AU स्मॉल फाइनेंस बैंक के सिस्टम में सेंध लगाने का दावा किया है। ग्रुप ने कहा है कि उसके पास ग्राहकों और बैंक के आंतरिक कामकाज से जुड़ी जानकारी मौजूद है। कथित डेटा में KYC रिकॉर्ड, पहचान से जुड़े दस्तावेज, PAN और आधार कार्ड की जानकारी शामिल है। इसके अलावा, क्रेडिट रिपोर्ट, बैंक स्टेटमेंट, लोन आवेदन और हस्ताक्षर किए गए समझौतों का भी दावा किया गया है। हैकर ग्रुप ने बीमा रिकॉर्ड, CRM डेटा, कर्मचारियों की जानकारी, लॉगिन हिस्ट्री और ऑडिट लॉग हासिल करने की बात भी कही है। हालांकि, इन सभी दावों की स्वतंत्र पुष्टि अभी नहीं हुई है। बैंक फिलहाल मामले की जांच कर रहा है।
Also Read: Jio Listing Today: बाजार में एंट्री के साथ देश की दूसरी सबसे बड़ी कंपनी बन सकती है जियो
SBI के 3,897 ग्राहकों की जानकारी भी डार्क वेब पर पहुंची थी
AU स्मॉल फाइनेंस बैंक का मामला ऐसे समय सामने आया है, जब हाल ही में SBI से जुड़ी डेटा सुरक्षा की घटना चर्चा में रही थी। अक्टूबर में रिपोर्ट्स ने SBI के 3,897 ग्राहकों की जानकारी डार्क वेब पर उपलब्ध होने की बात कही थी। उजागर हुई जानकारी में ग्राहकों के मोबाइल नंबर, जन्मतिथि, ईमेल आईडी और घर के पते शामिल थे। SBI ने 21 अक्टूबर को साइबर सुरक्षा से जुड़ी इस घटना की पुष्टि की थी। बैंक को अपने थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और CERT-In से इस संबंध में अलर्ट मिले थे। लगातार सामने आ रहे ऐसे मामलों ने बैंकिंग संस्थानों के डेटा सुरक्षा उपायों पर ध्यान केंद्रित कर दिया है।
ग्राहकों की निजी जानकारी साइबर अपराधियों तक पहुंचने पर वे उसका इस्तेमाल कई तरह की धोखाधड़ी में कर सकते हैं। अपराधी फर्जी बैंक अधिकारी बनकर कॉल कर सकते हैं और ग्राहकों से गोपनीय जानकारी मांग सकते हैं। वे पहचान की चोरी करके वित्तीय धोखाधड़ी करने की कोशिश भी कर सकते हैं। इसलिए ग्राहकों को अनजान कॉल, ईमेल और मैसेज से सावधान रहना चाहिए। किसी के साथ OTP, ATM PIN, पासवर्ड या बैंकिंग संबंधी गोपनीय जानकारी साझा न करें। संदिग्ध लिंक पर क्लिक करने से बचें और किसी अनजान व्यक्ति को दस्तावेज न भेजें। यदि कोई संदिग्ध लेनदेन या गतिविधि दिखाई दे, तो तुरंत बैंक के आधिकारिक माध्यम से संपर्क करें।
[…] […]